

RatHat-Alarm bei Android: Bankpasswörter im Visier
Es wurde berichtet, dass die Schadsoftware namens RatHat, die auf Android-Geräte abzielt, Bank-Anmeldedaten, Einmalpasswörter, Entsperrmuster und PINs stehlen kann.


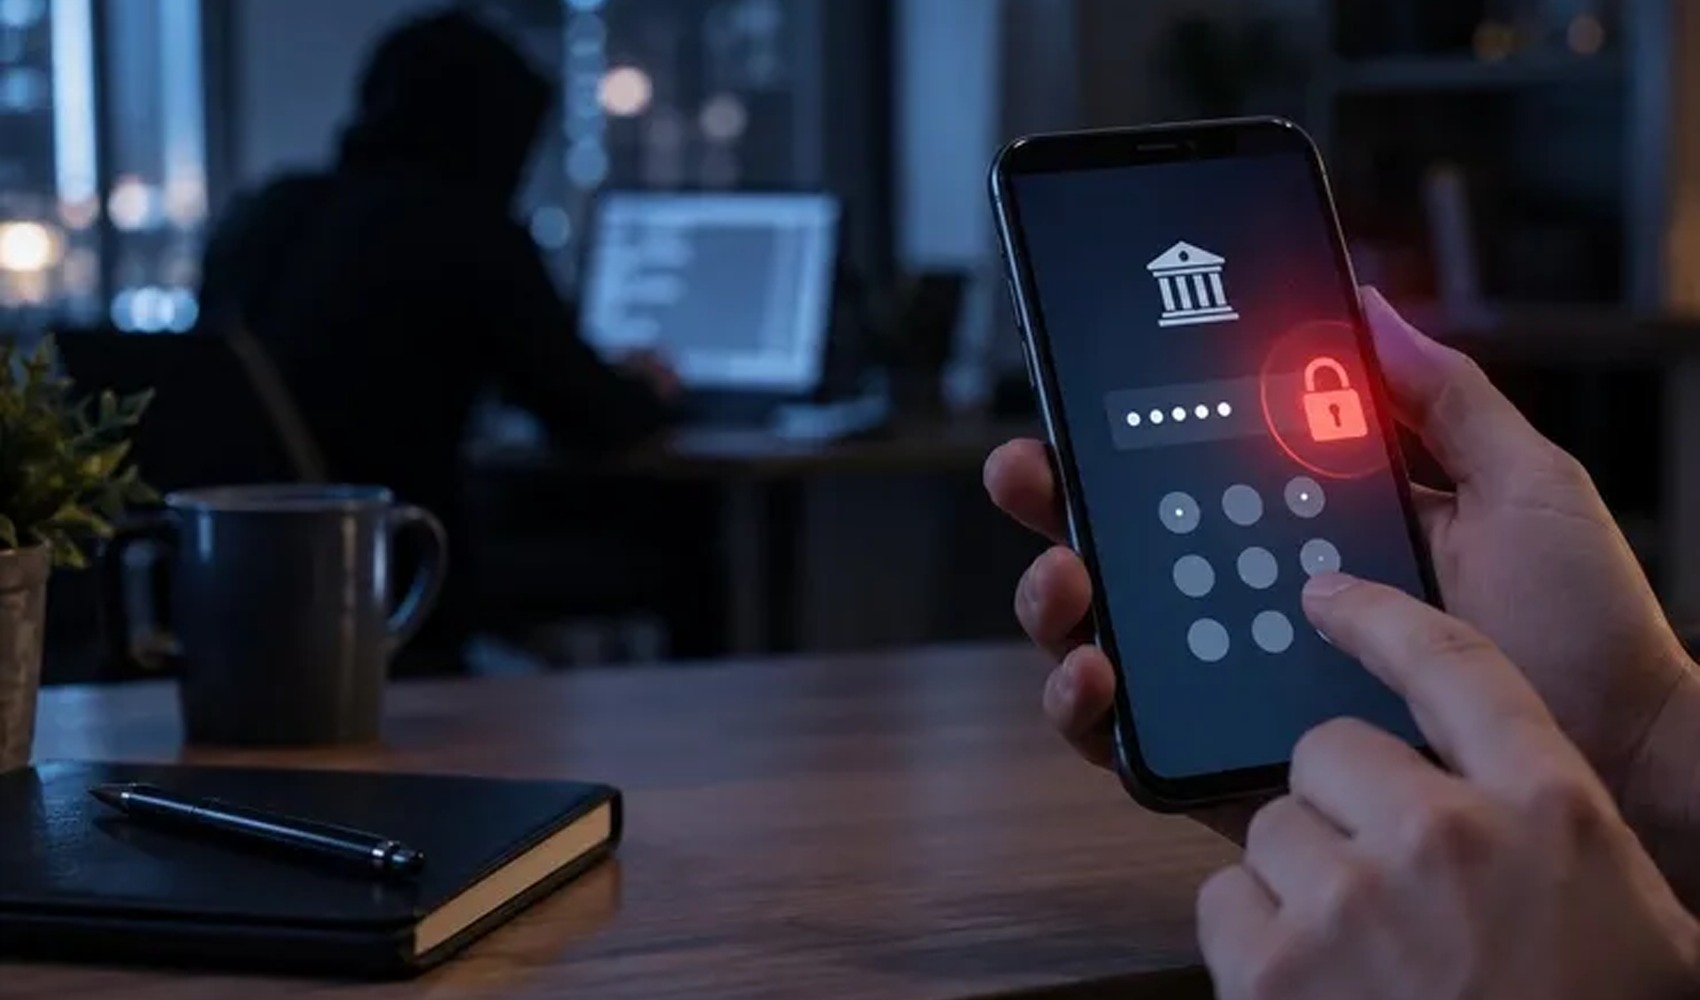
Ein neuer Banking-Trojaner, der es auf Android-Geräte abgesehen hat, ist in den Fokus gerückt. Es wurde berichtet, dass die Schadsoftware namens „RatHat“ in der Lage ist, Informationen zu entwenden, die eine entscheidende Rolle beim Zugriff auf die Finanzkonten der Nutzer spielen.
Die besagte Software zielt Berichten zufolge auf Daten wie Bank-Anmeldedaten, Einmalpasswörter, Entsperrmuster und PIN-Codes ab. Solche Informationen stellen ein ernstes Risiko dar, da sie Angreifern den Zugriff sowohl auf Banking-Apps als auch auf sensible Daten innerhalb des Geräts ermöglichen.
Im Einklang mit den allgemeinen Sicherheitsempfehlungen von Experten ist es für Android-Nutzer wichtig, Anwendungen nur aus vertrauenswürdigen Quellen herunterzuladen, nicht auf unbekannte Links zu klicken und App-Berechtigungen regelmäßig zu überprüfen. Auch das zeitnahe Installieren von Geräte- und App-Updates gehört zu den grundlegenden Schutzmaßnahmen gegen mögliche Sicherheitslücken.
Nutzern, die bei Bankgeschäften verdächtige Benachrichtigungen, unerwartete Anmeldewarnungen oder ungewöhnliche Kontobewegungen feststellen, wird empfohlen, unverzüglich ihre Bank zu kontaktieren und die Sicherheit ihres Geräts überprüfen zu lassen.
Nachrichtenquelle: 12punto
Meistgelesen
Entscheidung zur Transaktionsstopp durch MASAK
'Der direkte Dialog zwischen Erdoğan und Trump hat Spielraum geschaffen'
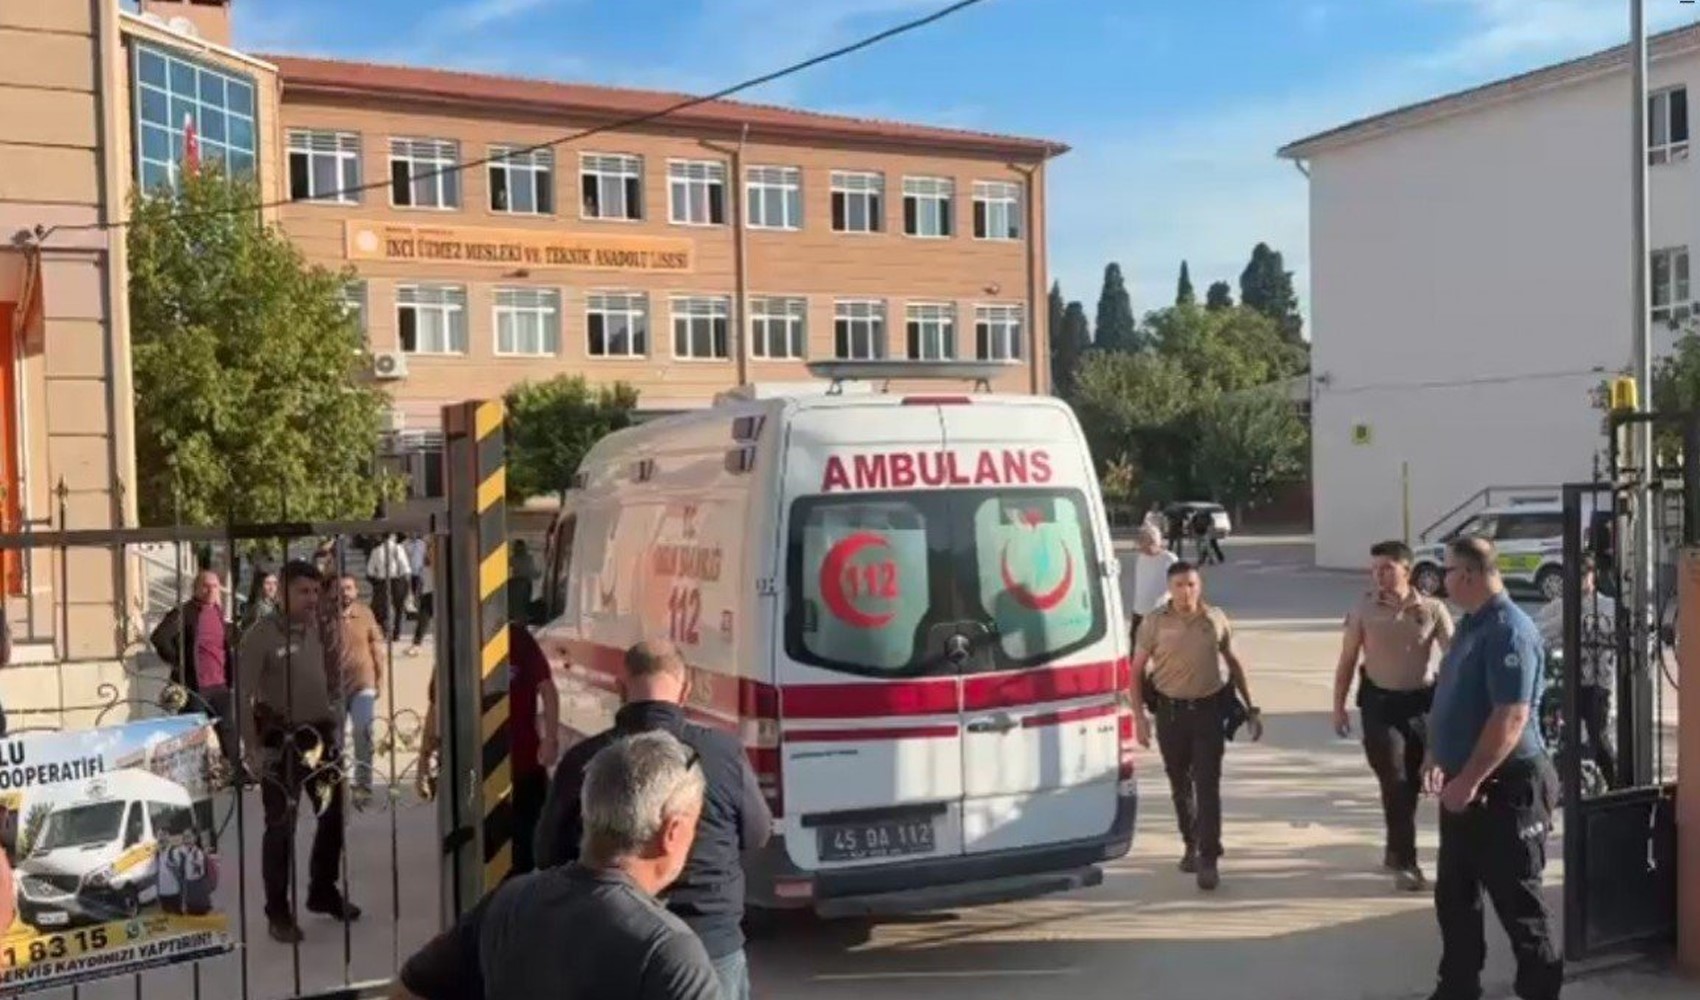
Bewaffneter Angriff auf Schule in Manisa: 11 Schüler verletzt, 2 davon schwer
Bleibt der Auftrag für den Jemen an der Türkei hängen?
Appell von Şamil Tayyar nach der Fonds-Operation
Erster Auftritt von Ali Koç nach langer Zeit
Müssen wir Telefone kaufen?
Partner eines bekannten Einkaufszentrums in Istanbul festgenommen
Die wahre Bewährungsprobe für die Linke beginnt jetzt
6-monatiges Fahrverbot für Mohamed Salah