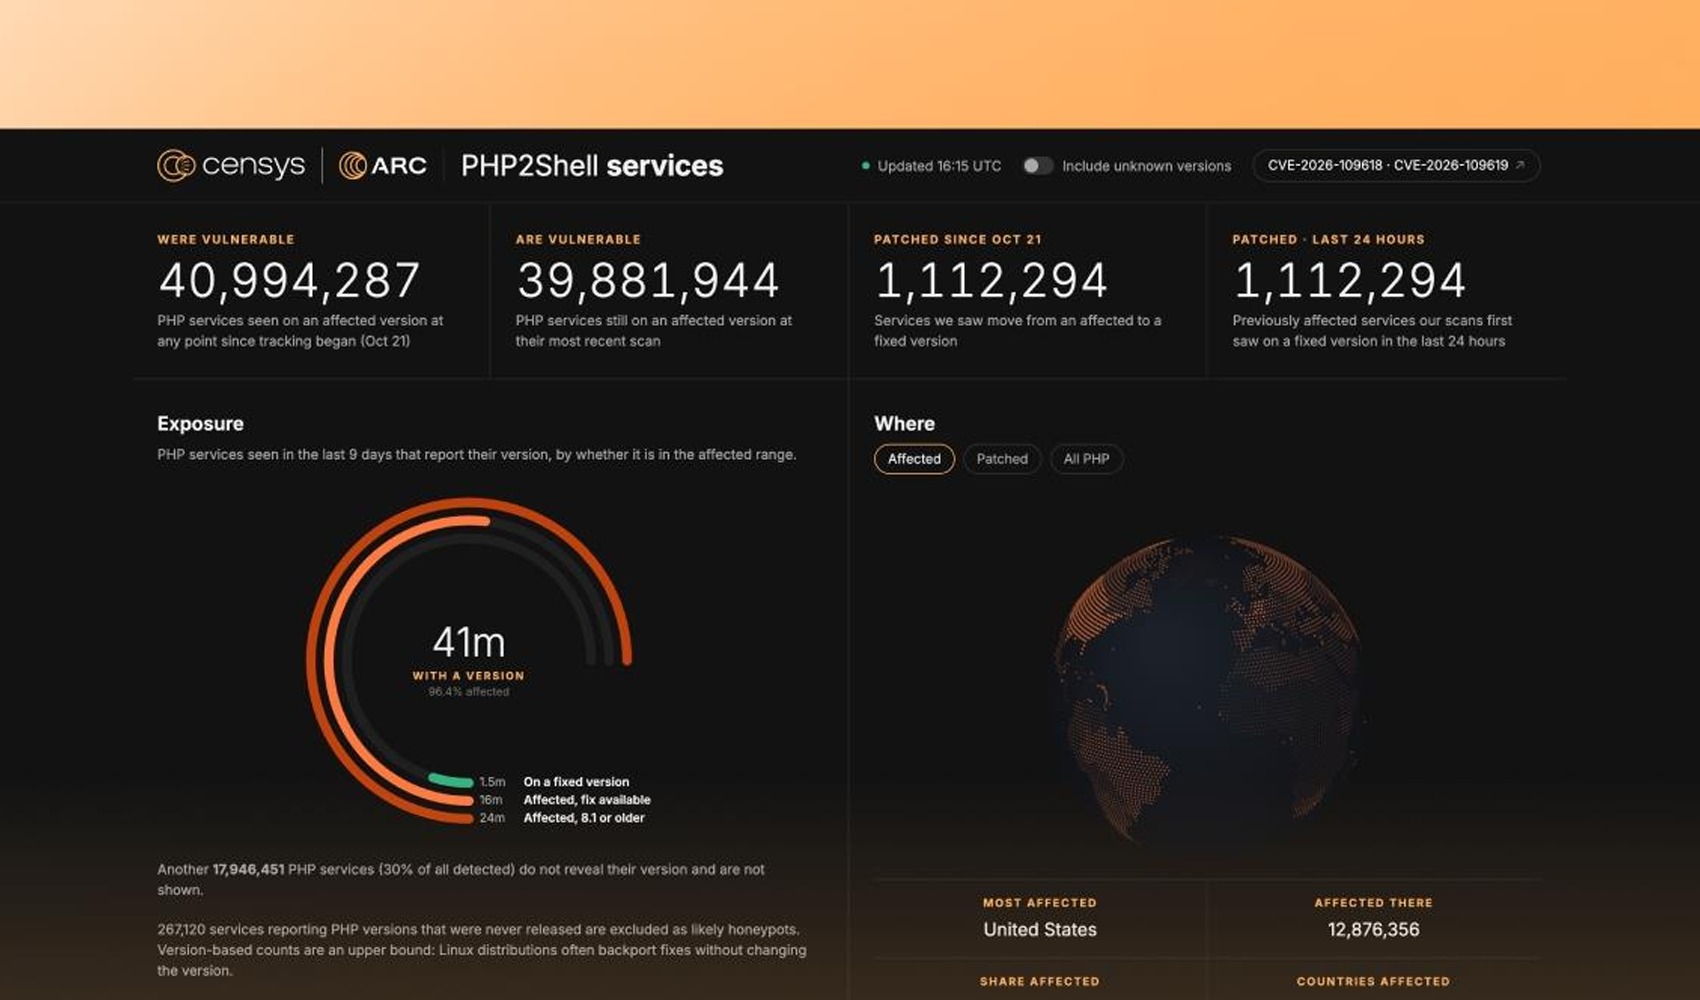
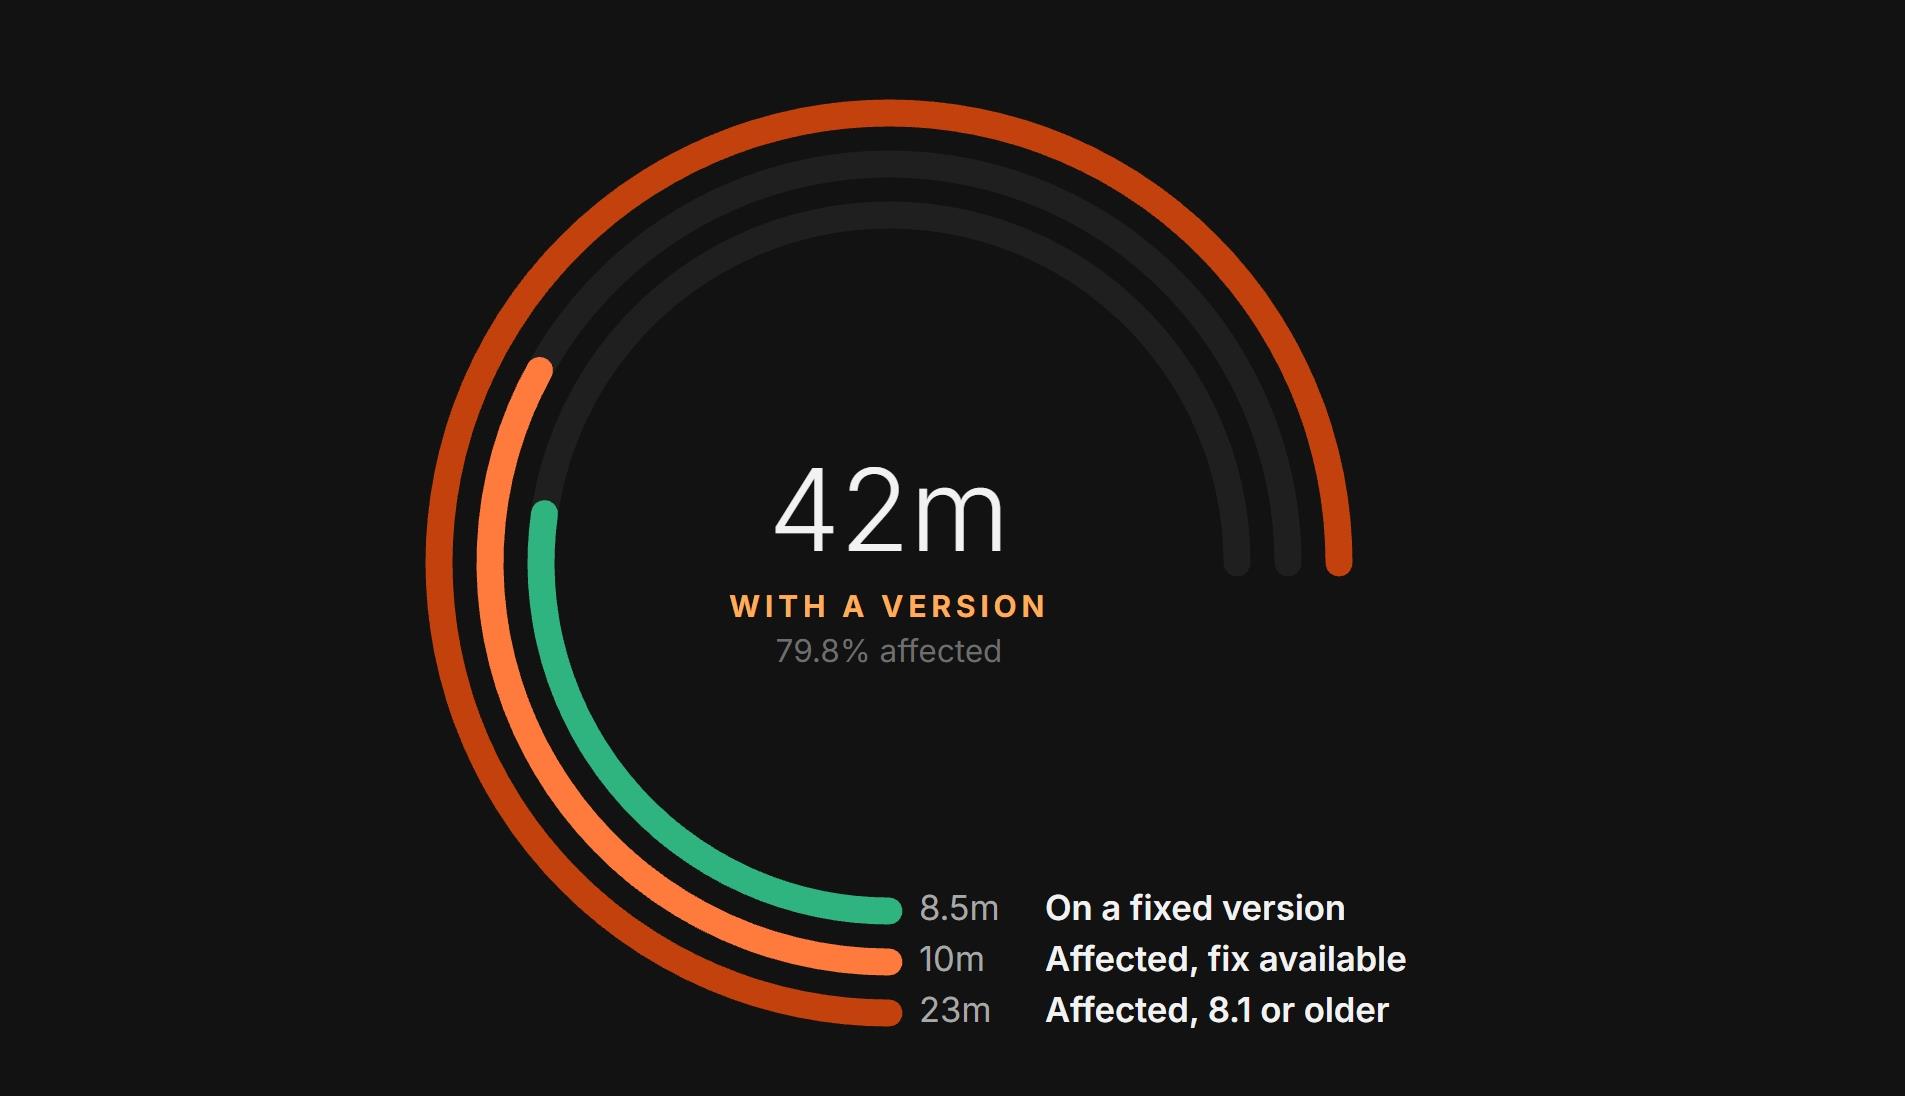
Ein von dem Cybersicherheitsunternehmen Censys veröffentlichtes Live-Monitoring-Dashboard zu den sogenannten PHP2Shell-Sicherheitslücken hat gezeigt, dass veraltete PHP-Versionen weltweit nach wie vor weit verbreitet sind. Den Daten des Dashboards zufolge erreichte die Anzahl der Dienste, bei denen festgestellt wurde, dass sie betroffene PHP-Versionen verwenden, seit Beginn des Überwachungsprozesses am 21. Oktober 41 Millionen 433 Tausend 822. Bei den letzten Scans wurde festgestellt, dass 33 Millionen 500 Tausend 304 Dienste weiterhin auf einer betroffenen PHP-Version laufen.
Censys stellte fest, dass im gleichen Zeitraum 7 Millionen 943 Tausend 892 Dienste auf korrigierte Versionen umgestellt wurden. Davon wurden 7 Millionen 241 Tausend 171 in den letzten 24 Stunden mit einer gepatchten Version erfasst. Die von dem Unternehmen verwendete Messmethode zeigt jedoch nicht direkt die Anzahl der Server oder Institutionen an; da sich auf einem Server mehrere Websites oder Dienste befinden können, wird jeder Dienst als separater Datensatz gewertet.
TÜRKEI-DATEN SORGEN FÜR AUFMERKSAMKEIT
Der länderspezifischen Übersicht zufolge erscheinen in der Türkei 364 Tausend 237 PHP-Dienste unter den betroffenen Versionen. Diese Zahl entspricht 92,9 Prozent der aus der Türkei stammenden PHP-Dienste, die ihre Versionsinformationen offenlegen. In der Rangliste nach Anzahl und Anteil der betroffenen Dienste belegte die Türkei unter 233 Ländern und Regionen den 19. Platz.
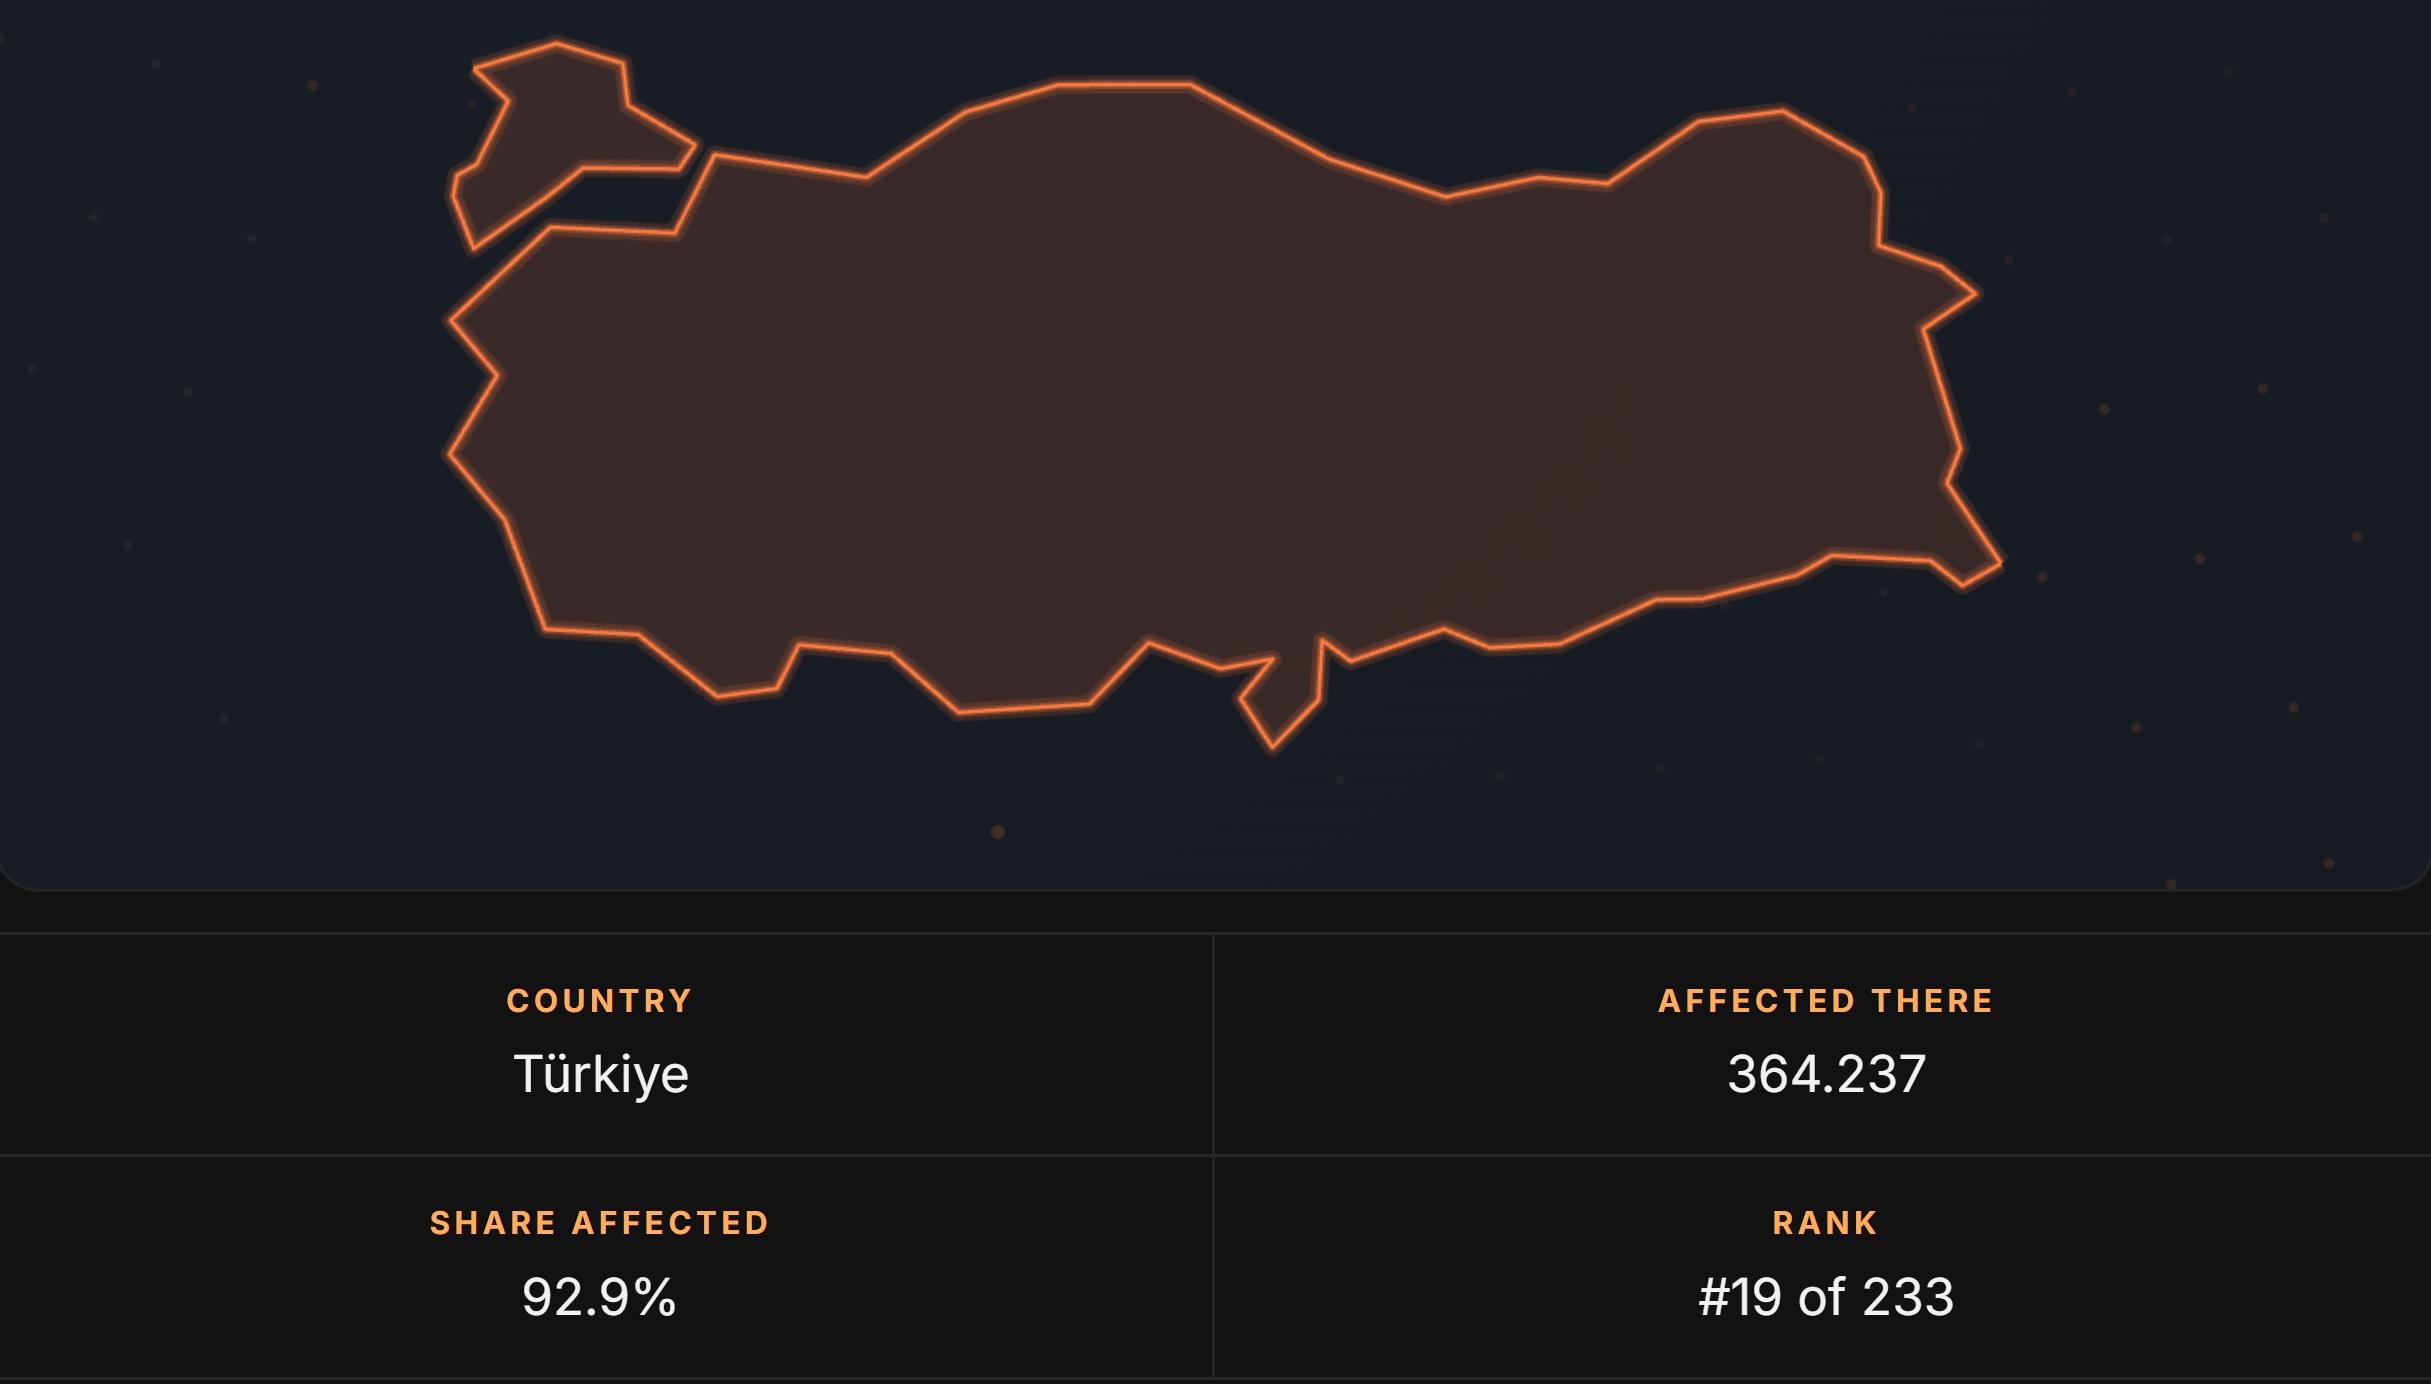
Dies bedeutet jedoch nicht, dass alle Websites oder Server in der Türkei definitiv anfällig für Angriffe sind. Die Klassifizierung von Censys basiert auf den bei den Scans gemeldeten PHP-Versionen. Da einige Linux-Distributionen Sicherheits-Patches rückwirkend anwenden können, ohne die Versionsnummer zu ändern, können auch einige Systeme, die tatsächlich gepatcht wurden, in der Kategorie der betroffenen Versionen erscheinen.
SCHWERWIEGENDHEIT DER LÜCKEN BEI 9,2
PHP2Shell umfasst zwei kritische Sicherheitslücken, die unter den Codes CVE-2026-109618 und CVE-2026-109619 geführt werden. Die Lücken, die auf Fehlern in der Speicherverwaltung von PHP beruhen, können es Angreifern unter geeigneten Bedingungen ermöglichen, aus der Ferne Code ohne Authentifizierung auszuführen. Aus diesem Grund entstehen bei den betroffenen Systemen ernsthafte Risiken wie der Zugriff auf Dateien und Datenbanken. Für beide Lücken wurde ein Schweregrad von 9,2 von 10 vergeben.
Die Lücken wurden im Rahmen der Arbeiten der „Patch the Planet“-Initiative von OpenAI unter Mitwirkung von Forschern von Calif und Wiz entdeckt. Sicherheitsforscher nutzten dabei auch KI-gestützte Werkzeuge, um Probleme in PHP aufzudecken, die lange Zeit unbemerkt geblieben waren. Die Lücken wurden am 21. Oktober 2026 öffentlich bekannt gegeben, und das PHP-Team veröffentlichte noch am selben Tag neue Versionen, die die Sicherheits-Patches enthalten.
Nach der Ankündigung kam es auch zu ersten Ausnutzungsversuchen. AWS berichtete, dass es bereits vier Tage vor der Bekanntgabe, am 17. Oktober, einen Versuch von einer anonymen IP-Adresse auf einem Honeypot-System festgestellt habe. Auch bei Cloudflare wurden Angriffsversuche beobachtet, die bereits vor der Ankündigung begannen und danach an Intensität zunahmen.
Das PHP-Team veröffentlichte die Versionen PHP 8.2.35, 8.3.36, 8.4.27 und 8.5.12, um die Lücken zu schließen. Da für PHP 8.1 und ältere Zweige keine offiziellen Sicherheitsupdates mehr angeboten werden, müssen Systeme, die diese Versionen verwenden, auf eine unterstützte PHP-Version aktualisiert werden.
Nachrichtenquelle: 12punto