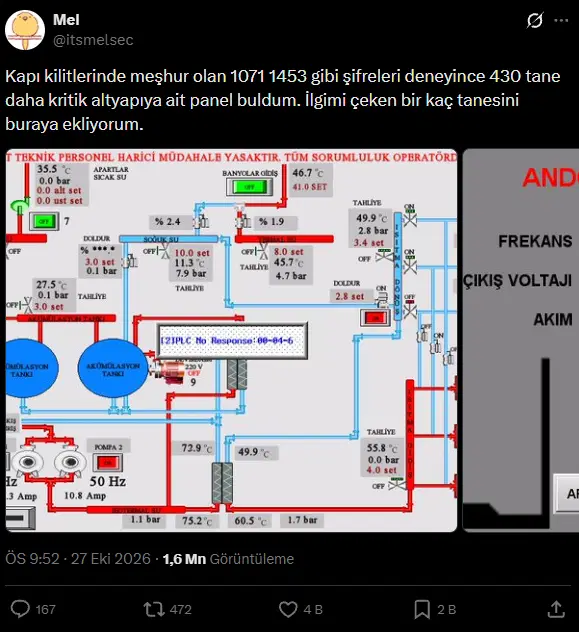
Die Cybersicherheit kritischer Infrastrukturen in der Türkei, wie etwa Wasser-, Abwasser- und Ventilsteuerungssysteme, ist durch eine neue Behauptung in den Fokus gerückt. Ein Cybersicherheitsforscher, der in den sozialen Medien unter dem Benutzernamen „itsmelsec“ auftritt, gab an, 430 industrielle Bedienfelder identifiziert zu haben, die seiner Aussage nach offen im Internet zugänglich seien. Er behauptet zudem, bei einigen dieser Systeme mit leicht zu erratenden Passwörtern Zugriff erlangt zu haben.
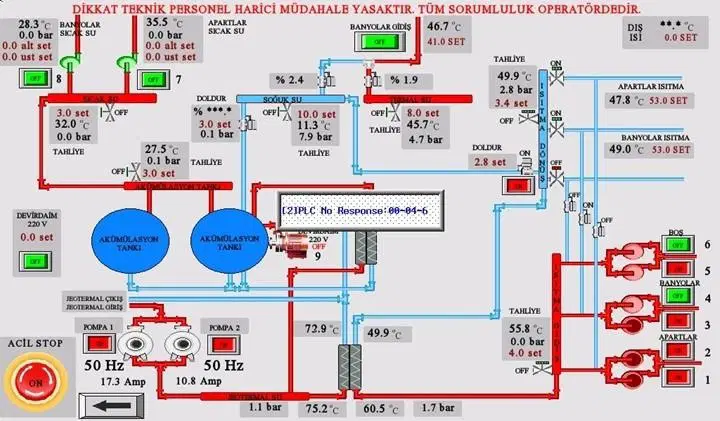
Den Angaben des Forschers zufolge gehörten zu den ausprobierten Passwörtern auch die in der Türkei häufig verwendeten Zahlenfolgen „1071“ und „1453“. Die geteilten Screenshots zeigen Steuerungsoberflächen, die Informationen wie den Betriebszustand von Pumpen, Füllstände von Speichern, Druckwerte in Rohrleitungen sowie Ventilpositionen enthalten.
WAS UMFASSEN DIE VORWÜRFE?
Zu den Systemen, die in den Beiträgen genannt werden, gehören Wasserpumpen, Abwasseranlagen, Trinkwasserleitungen, Warmwassersysteme, Druckminderungsventile und Regler-Steuerungsbildschirme. Obwohl auf einigen Oberflächen Optionen zum Ein- und Ausschalten von Pumpen oder zum Öffnen und Schließen von Ventilen zu sehen sind, beweist dies allein nicht, dass der Forscher tatsächlich physische Eingriffe an den betreffenden Systemen vornehmen konnte.
In einem der Bilder sind das Logo der ASKİ und die Bezeichnung „Kuşadası Yeniköy Abwasserpumpstation“ zu sehen; auf dem Bedienfeld werden der Beckenfüllstand der Pumpstation sowie die Betriebsfrequenzen von drei Pumpen überwacht. Ein weiterer Bildschirm zeigt eine Steuerungsoberfläche, die mit den Logos von İLBANK und ASKİ versehen ist und laut Beschreibung zu einem Raum für Druckminderungsventile gehört.
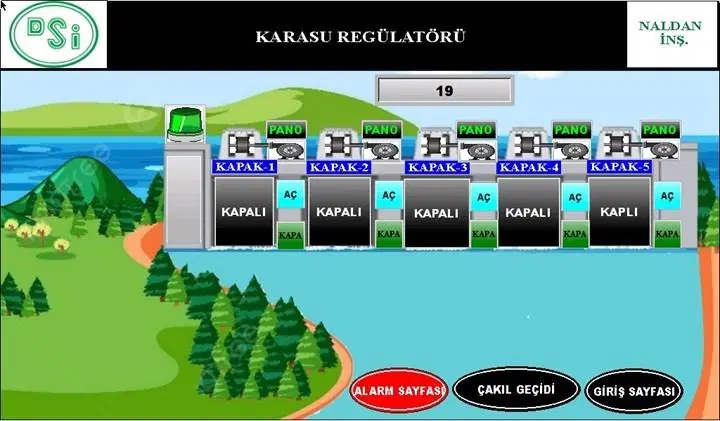
Unter den vom Forscher veröffentlichten Bildern befindet sich auch ein Bildschirm mit dem Titel „Karasu-Regler“, der das Logo der staatlichen Wasserbehörde DSİ trägt. Auf diesem Bedienfeld sind der Status von fünf Klappen sowie Optionen zum Öffnen und Schließen zu sehen. Ein weiteres Bild mit dem Titel „Ventilsteuerungssystem der organisierten Industriezone Şanlıurfa“ zeigt den Status der Zu- und Abwasserleitungen sowie entsprechende Steuerungsschalter.
Industrielle Steuerungssysteme werden zur Fernverwaltung physischer Prozesse eingesetzt, wie etwa beim Pumpen, Speichern und Aufbereiten von Wasser sowie bei der Überwachung von Ventilen in Leitungsnetzen. Wenn diese Systeme über das Internet zugänglich sind und nicht durch starke Authentifizierungsmethoden geschützt werden, steigt das Risiko unbefugter Zugriffe. Die Verwendung von leicht zu erratenden oder standardmäßigen Passwörtern wird als einer der Hauptfaktoren angesehen, die dieses Risiko weiter erhöhen.
WAS HATTE DIE ASKİ ZUVOR GESAGT?
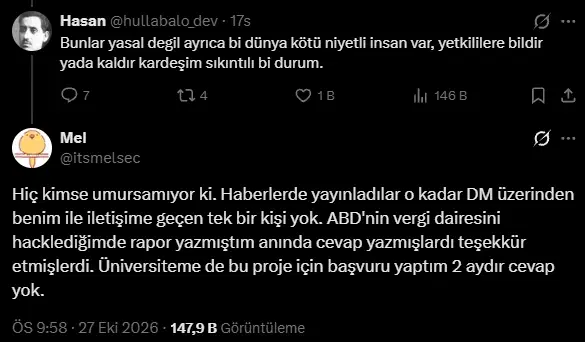
Ob die nach den Vorwürfen geteilten Bildschirme tatsächlich zu den betreffenden öffentlichen Einrichtungen gehören und wie weit der Zugriff reichte, wurde bisher nicht unabhängig bestätigt. Der Forscher behauptete zudem, dass keine der betroffenen Institutionen Kontakt mit ihm aufgenommen habe, um die von ihm aufgedeckten Systeme zu besprechen.
Der Generaldirektor der ASKİ, Memduh Aslan Akçay, hatte in einer Stellungnahme zu ähnlichen Vorwürfen in der Vergangenheit erklärt, dass die geteilten Screenshots nicht mit den Systemen innerhalb der ASKİ übereinstimmten. Akçay hatte damals betont: „Es sind keine Sicherheitslücken erkennbar, dennoch führen wir weiterhin Kontrollen durch, um unsere Sicherheit zu gewährleisten. Wir sind uns der Bedeutung der Cybersicherheit bewusst und bemühen uns, die Sicherheit auf dem maximalen Niveau zu halten.“
Es bleibt abzuwarten, ob die Institutionen, deren Namen oder Logos in den neuen Beiträgen zu sehen sind, eine gesonderte Stellungnahme zu den Vorwürfen abgeben werden.
Nachrichtenquelle: 12punto